MULTI-PLATFORM PROTECTION

跨平台防护 统一管理

为不同工作环境建立一致的策略与安全视野

Windows 终端防护

适用于办公工作站、Windows 服务器与门店终端;整合反病毒、主动防御及集中策略管理

不同平台的功能与支援版本可能有差异,请由香港团队确认部署环境及相容性
官方产品介面
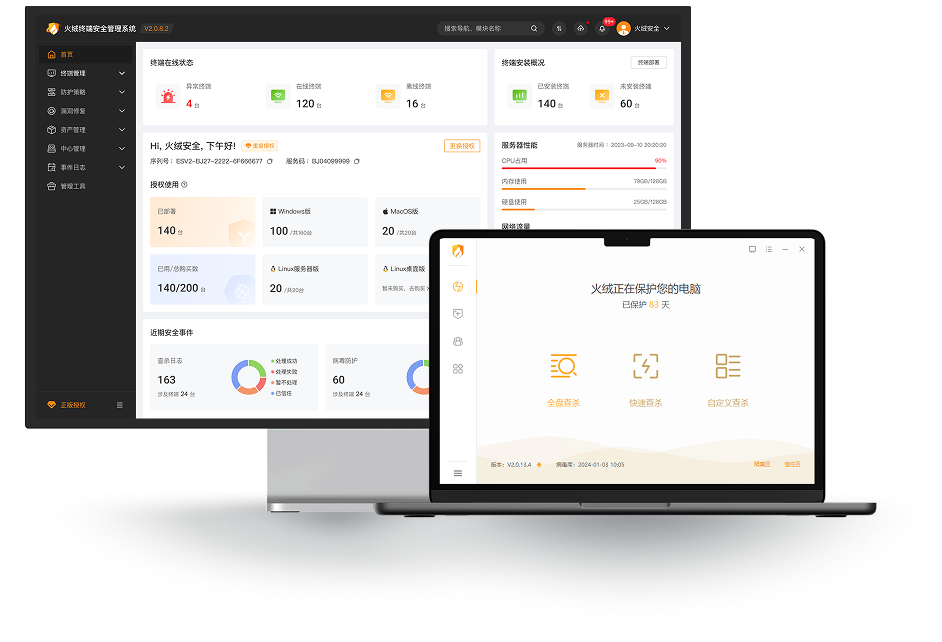
火绒终端安全管理系统官方介面:控制中心与终端客户端
官方简体中文介面;实际介面及功能按产品版本而定
官方产品介面

控制中心与终端客户端

火绒终端安全管理系统官方介面:控制中心与终端客户端

官方简体中文介面;实际介面及功能按产品版本而定

企业终端管控

看得清,管得好

从发现终端到处理风险,让日常管理更直接

01 / 2FA

Windows 登入,多一道验证

为本机及 RDP 登入加入动态口令,按终端选择启用范围

WINDOWS SIGN-IN · 2FA
功能概念示意

登入流程示意

  1. 帐户密码Windows 帐户
  2. 动态口令第二次验证
  3. 登入电脑验证后继续
启用前须知与官方说明
  • 动态口令透过火绒安全动态口令微信小程式取得
  • 启用本机登入验证后,指纹及 PIN 等登入方式会停用,需使用帐户密码;RDP 登入亦须先输入正确的帐户密码
  • 设定于终端与控制中心同步政策后生效;部署前应核对 Windows 系统及终端版本的相容性
终端动态认证使用说明(原文:简体中文)
02功能概念示意
PATCH MANAGEMENT

漏洞修补,统一安排

把修补与维护集中处理,减少逐部电脑检查

  • 漏洞检视
  • 修补任务
  • 维护排程
功能与部署须知
  • 可按终端名称、补丁类型查看及安排修补,并设定终端升级与计划任务
  • 修补须有适用补丁,亦受终端连线、维护时间及重启要求影响;并非所有漏洞均可即时修复
03功能概念示意
ENDPOINT DISCOVERY

终端发现,补齐防护

找出尚未安装火绒终端的电脑,协助补齐管理范围

  • 终端发现
  • 部署核对
  • 跟进未覆盖电脑
功能与部署须知
  • 终端发现用于发现需要安装、但尚未安装火绒安全终端的电脑
  • 实际发现范围须按网络环境及部署设定核对,并由管理员确认安装及接管安排
04功能概念示意
DEVICE MANAGEMENT

设备管理,按需授权

把储存、连线与周边设备的使用纳入公司政策

  • 允许或禁用
  • 部分装置只读
  • 信任装置例外
功能与部署须知
  • 支援 U 盘、便携设备、USB 有线及无线网卡、打印机、光驱和蓝牙的使用与禁用管理
  • 只读适用于 U 盘、便携设备及光驱,并非所有装置均可设为只读;信任装置及例外须由管理员配置
05功能概念示意
VISUAL CONTROL CENTRE

可视化控制中心

集中查看威胁资讯与服务器性能,让处理方向更清楚

  • 威胁资讯
  • 服务器性能
  • 分组政策
功能与部署须知
  • 可视化控制中心呈现威胁资讯与服务器性能,并配合终端状态、分组及防护政策管理
  • 管理员应按角色分配权限,并核对中心与终端版本;图示为功能概念,并非即时监测数据
06功能概念示意
SECURITY ANALYSIS

安全分析报告,看清重点

汇整防护日志与风险详情,协助安排加固工作

  • 防护日志
  • 风险分析
  • 处理建议
功能与部署须知
  • 安全分析报告整理防护日志、风险详情及处理建议,供管理员检视与跟进
  • 报告须结合实际环境及纪录判读,并由负责人确认处理优先次序;图示不代表真实报告或统计
07功能概念示意
APPLICATION CONTROL

远端工具,有需要才允许

集中设定程式执行限制,为批准的支援工具保留例外

  • 执行管制
  • 指定工具例外
  • 政策统一设定
功能与部署须知
  • 透过程式执行控制限制远端控制工具,按运维需要为指定工具解除限制
  • 工具例外由管理员设定;程式执行管制与 RDP 的信任 IP 登入防护属不同功能
08功能概念示意
REMOTE ASSISTANCE

内置协助,支援日常工作

从控制中心发起桌面操作或查看,协助处理电脑问题

  • 远端桌面
  • 远端查看
  • 用户回应政策
功能与部署须知
  • 支援内网场景,须具备控制中心与终端之间的网络连线,并放行所需通讯连接埠
  • 用户通知、同意及逾时行为按管理员政策执行,并须配合企业授权及操作规范
HONG KONG SAR · ON-PREMISE
LOCAL DATA, LOCAL CONTROL

本地私有化部署
让数据留在您选定的地方

企业可将控制中心部署于内部网络或香港本地服务器,按配置保留终端日志、防护策略及安全管控资料,毋须以境外云端作为集中管理的预设前提

  • 自主设定储存位置、存取权限与保留期限
  • 部署前确认更新、云端查询与遥测的实际资料流向
  • 配合香港《个人资料(私隐)条例》的内部治理工作

私有化部署有助资料治理;实际合规仍须按收集目的、保安措施、保留及存取安排评估。香港部署方案及功能以确认的配置与合约为准

PROTECTION + MANAGEMENT

集中管理 从四个关键环节开始

资产与终端管理

集中进行软件分发、系统漏洞修复与 IT 硬体资产盘点,减少重复工作,提升运维效率

周边设备管制

按部门及工作需要,控制 USB U 盘与流动硬盘的读写权限,减低外来威胁及资料外泄风险

恶意网址拦截

识别并拦截钓鱼网站与恶意连结,减少因电邮、附件或可疑网页引起的入侵风险

系统行为监控

透过动态行为分析监察可疑系统修改及异常程式活动,建立对未知威胁的主动防御

企业方案评估

为您的环境评估合适方案

香港团队协助评估,为您的业务选择合适的部署方案