MULTI-PLATFORM PROTECTION

跨平台防護 統一管理

為不同工作環境建立一致的策略與安全視野

Windows 終端防護

適用於辦公工作站、Windows 伺服器與門店終端;整合反病毒、主動防禦及集中策略管理

不同平台的功能與支援版本可能有差異,請由香港團隊確認部署環境及相容性
官方產品介面
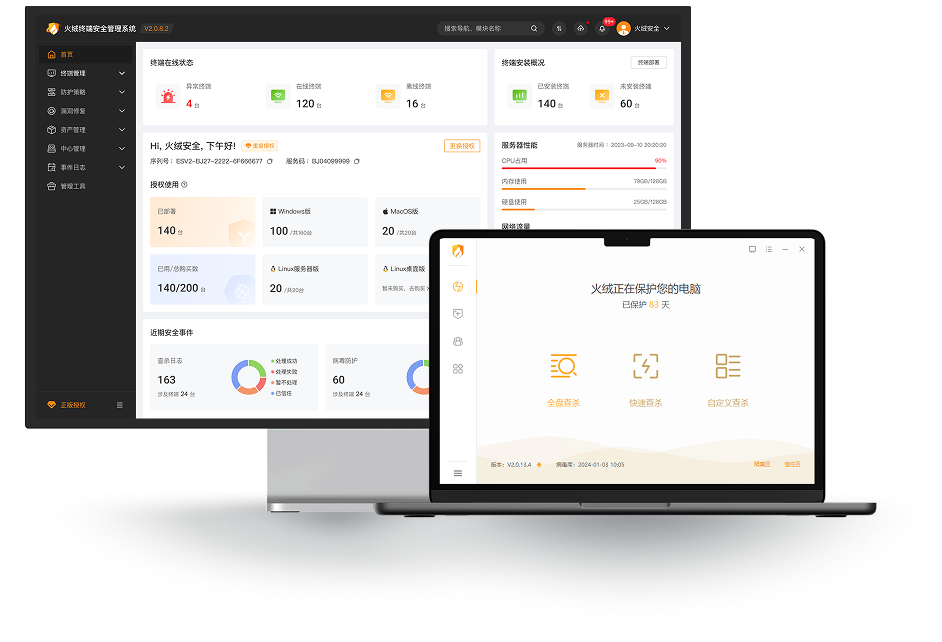
火絨終端安全管理系統官方介面:控制中心與終端客戶端
官方簡體中文介面;實際介面及功能按產品版本而定
官方產品介面

控制中心與終端客戶端

火絨終端安全管理系統官方介面:控制中心與終端客戶端

官方簡體中文介面;實際介面及功能按產品版本而定

企業終端管控

看得清,管得好

從發現終端到處理風險,讓日常管理更直接

01 / 2FA

Windows 登入,多一道驗證

為本機及 RDP 登入加入動態口令,按終端選擇啟用範圍

WINDOWS SIGN-IN · 2FA
功能概念示意

登入流程示意

  1. 帳戶密碼Windows 帳戶
  2. 動態口令第二次驗證
  3. 登入電腦驗證後繼續
啟用前須知與官方說明
  • 動態口令透過火絨安全動態口令微信小程式取得
  • 啟用本機登入驗證後,指紋及 PIN 等登入方式會停用,需使用帳戶密碼;RDP 登入亦須先輸入正確的帳戶密碼
  • 設定於終端與控制中心同步政策後生效;部署前應核對 Windows 系統及終端版本的相容性
終端動態認證使用說明(原文:簡體中文)
02功能概念示意
PATCH MANAGEMENT

漏洞修補,統一安排

把修補與維護集中處理,減少逐部電腦檢查

  • 漏洞檢視
  • 修補任務
  • 維護排程
功能與部署須知
  • 可按終端名稱、補丁類型查看及安排修補,並設定終端升級與計劃任務
  • 修補須有適用補丁,亦受終端連線、維護時間及重啟要求影響;並非所有漏洞均可即時修復
03功能概念示意
ENDPOINT DISCOVERY

終端發現,補齊防護

找出尚未安裝火絨終端的電腦,協助補齊管理範圍

  • 終端發現
  • 部署核對
  • 跟進未覆蓋電腦
功能與部署須知
  • 終端發現用於發現需要安裝、但尚未安裝火絨安全終端的電腦
  • 實際發現範圍須按網絡環境及部署設定核對,並由管理員確認安裝及接管安排
04功能概念示意
DEVICE MANAGEMENT

設備管理,按需授權

把儲存、連線與周邊設備的使用納入公司政策

  • 允許或禁用
  • 部分裝置唯讀
  • 信任裝置例外
功能與部署須知
  • 支援 U 盤、便攜設備、USB 有線及無線網卡、打印機、光驅和藍牙的使用與禁用管理
  • 唯讀適用於 U 盤、便攜設備及光驅,並非所有裝置均可設為唯讀;信任裝置及例外須由管理員配置
05功能概念示意
VISUAL CONTROL CENTRE

可視化控制中心

集中查看威脅資訊與伺服器性能,讓處理方向更清楚

  • 威脅資訊
  • 伺服器性能
  • 分組政策
功能與部署須知
  • 可視化控制中心呈現威脅資訊與伺服器性能,並配合終端狀態、分組及防護政策管理
  • 管理員應按角色分配權限,並核對中心與終端版本;圖示為功能概念,並非即時監測數據
06功能概念示意
SECURITY ANALYSIS

安全分析報告,看清重點

彙整防護日誌與風險詳情,協助安排加固工作

  • 防護日誌
  • 風險分析
  • 處理建議
功能與部署須知
  • 安全分析報告整理防護日誌、風險詳情及處理建議,供管理員檢視與跟進
  • 報告須結合實際環境及紀錄判讀,並由負責人確認處理優先次序;圖示不代表真實報告或統計
07功能概念示意
APPLICATION CONTROL

遠端工具,有需要才允許

集中設定程式執行限制,為批准的支援工具保留例外

  • 執行管制
  • 指定工具例外
  • 政策統一設定
功能與部署須知
  • 透過程式執行控制限制遠端控制工具,按運維需要為指定工具解除限制
  • 工具例外由管理員設定;程式執行管制與 RDP 的信任 IP 登入防護屬不同功能
08功能概念示意
REMOTE ASSISTANCE

內置協助,支援日常工作

從控制中心發起桌面操作或查看,協助處理電腦問題

  • 遠端桌面
  • 遠端查看
  • 用戶回應政策
功能與部署須知
  • 支援內網場景,須具備控制中心與終端之間的網絡連線,並放行所需通訊連接埠
  • 用戶通知、同意及逾時行為按管理員政策執行,並須配合企業授權及操作規範
HONG KONG SAR · ON-PREMISE
LOCAL DATA, LOCAL CONTROL

本地私有化部署
讓數據留在您選定的地方

企業可將控制中心部署於內部網絡或香港本地伺服器,按配置保留終端日誌、防護策略及安全管控資料,毋須以境外雲端作為集中管理的預設前提

  • 自主設定儲存位置、存取權限與保留期限
  • 部署前確認更新、雲端查詢與遙測的實際資料流向
  • 配合香港《個人資料(私隱)條例》的內部治理工作

私有化部署有助資料治理;實際合規仍須按收集目的、保安措施、保留及存取安排評估。香港部署方案及功能以確認的配置與合約為準

PROTECTION + MANAGEMENT

集中管理 從四個關鍵環節開始

資產與終端管理

集中進行軟體分發、系統漏洞修復與 IT 硬體資產盤點,減少重複工作,提升運維效率

周邊設備管制

按部門及工作需要,控制 USB 隨身碟與流動硬碟的讀寫權限,減低外來威脅及資料外洩風險

惡意網址攔截

識別並攔截釣魚網站與惡意連結,減少因電郵、附件或可疑網頁引起的入侵風險

系統行為監控

透過動態行為分析監察可疑系統修改及異常程式活動,建立對未知威脅的主動防禦

企業方案評估

為您的環境評估合適方案

香港團隊協助評估,為您的業務選擇合適的部署方案